



多年来,我们借助石墨强大的实时在线协同能力,实现了数百家供应商与数十万 SKU 的管理,搭建起供应链内外部角色在统一平台上的沟通枢纽,核心环节效率提升 50% 以上
查看更多数据自主于内,协作自在如云


核心数据统一留存与管理,让数据主权归于企业、安全策略自主设定
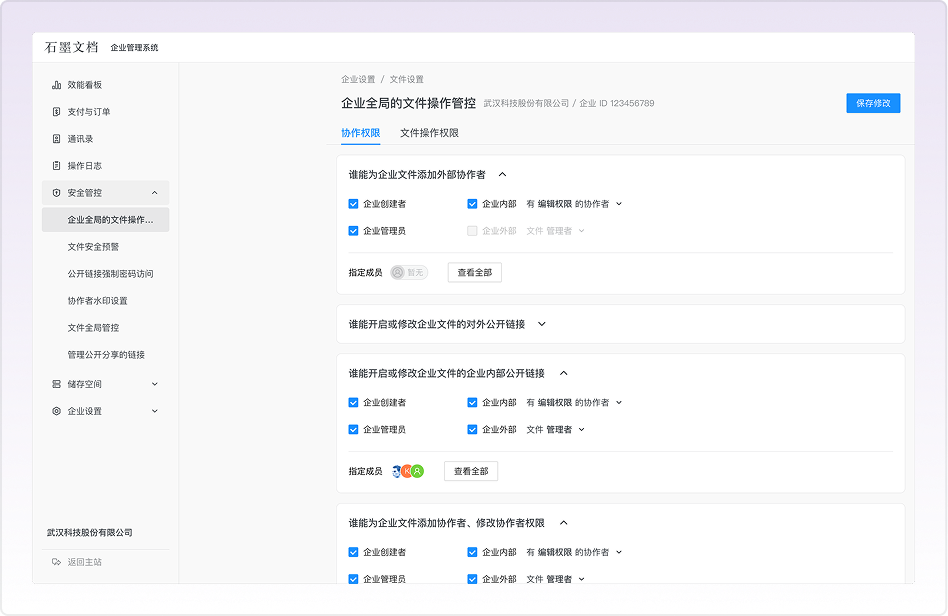
覆盖权限、水印、外链与操作审计,从内容访问到分享流转,关键操作全程可控
承载文档、日志与权限等核心数据,从自有环境部署到既有设施对接,数据边界清晰、管理归属明确
适配主流国产软硬件环境,让部署迁移平稳推进、关键业务长久运行
适配主流国产软硬件环境,满足企业国产化建设要求
自主研发国产云端 Office,兼顾数据自主与办公体验
通过等保三级认证,为企业安全建设奠定合规基础
遵循 ISO 信息安全管理体系,安全治理贯穿日常运营
连接身份、组织与既有业务系统,让文档能力随流程展开、既有工作自然延续
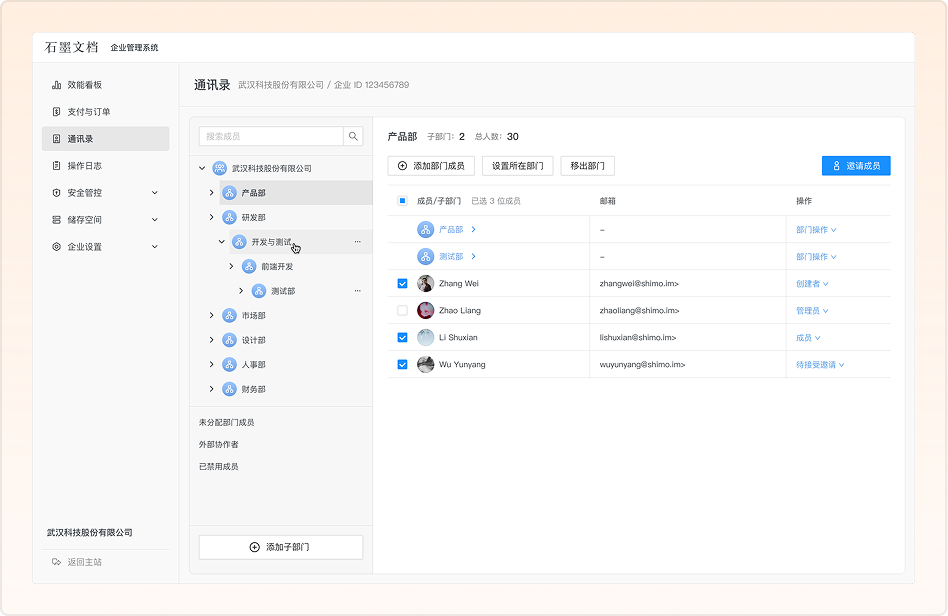
连接 OA、CRM、ERP 等既有系统,让用户在原有流程中直接使用文档能力
支持 SSO、LDAP / AD 与组织架构同步,让成员从同一入口进入、身份与权限保持一致
多年来,我们借助石墨强大的实时在线协同能力,实现了数百家供应商与数十万 SKU 的管理,搭建起供应链内外部角色在统一平台上的沟通枢纽,核心环节效率提升 50% 以上
查看更多
石墨办公套件私有部署,完美解决了科技 & 制造复合类企业办公的差异性与复杂性,生产台账、招投标文档、跨领域会议存档通过办公套件私有部署一站管理;石墨办公已成为云鲸数字化进程的核心基座
查看更多
从 IM 沟通到工作任务分配,信息流经了创建、编辑、决策、知识库等一系列环节;很难想象石墨办公文档中台私有部署作为业务能力引擎,到底还有多少我们未能挖掘的场景应用,它已不再是工具
查看更多
招商随行全面嵌入石墨办公文档中台私有部署,采用私有部署模式并实现移动端与 PC 端融合能力;未来我们将继续探索在政策文件自动摘要、内容合规审查、历史文档的智能分类与标签等 AI 应用场景能力
查看更多
了解办公套件私有部署包含哪些能力、如何治理和落地。
覆盖文稿、表格、幻灯片、表单和应用表格等内容创作,提供多人实时编辑、评论与版本管理,以及组织空间、文件权限和私有化环境适配;具体套件与格式以当前产品页为准。
办公套件私有部署是把内容创作、多人协作、组织空间、知识库和权限管理等能力部署在企业可控环境中,员工直接使用;具体组件、环境要求和交付方式需结合项目方案确认。
管理员可按组织、成员、角色、空间和文件设置权限:角色权限决定能否使用管理能力,文件权限决定对具体文件或空间的操作,两者会叠加生效。
团队空间偏向业务过程中的协作、共享和文件组织;知识库偏向经过整理、发布、维护和检索的企业知识。两者可以配合使用,但不是两个同名文件夹。
通常先盘点现状、明确建设边界,再按方案设计、环境准备、部署集成、上线运营和持续服务推进;场景、身份、权限、数据和验收边界由项目方案确定。
先提供员工规模、同时在线与协作需求、典型文件、迁移数据量和权限结构,再列出 CPU、操作系统、数据库及版本、存储、网络、域名证书、身份系统与运维负责人。由方案团队核对当前兼容清单,明确备份恢复、升级和验收责任;服务器规格以项目评估为准。
请方案团队说明模型是本地部署还是通过外部服务接入,并列出原文、提示词、检索片段、向量、生成结果和日志的流向、保存位置与保留期限。用受控样本验证访问权限、网络请求与删除流程;私有部署本身不构成所有 AI 数据不出域或完全离线的保证。
用不同角色的测试账号验证文件与空间权限,然后模拟离职停用、退出团队和撤回共享,检查已打开会话、共享链接、搜索及 AI 检索是否按约定失效,留存生效时间和审计证据。对于已下载文件或其他系统中的副本,需单独约定管理措施。
页面介绍不能替代认证原件或测评报告。采购前请核对持证主体、标准名称与编号、认证范围、有效期及发证机构;等保材料还要核对测评对象和报告日期。确认材料与拟交付产品、版本、环境的关系,不将既有系统的认证自动视为客户新部署系统已经通过认证。